この記事で分かること
データセンター、クラウドの新規認証制度
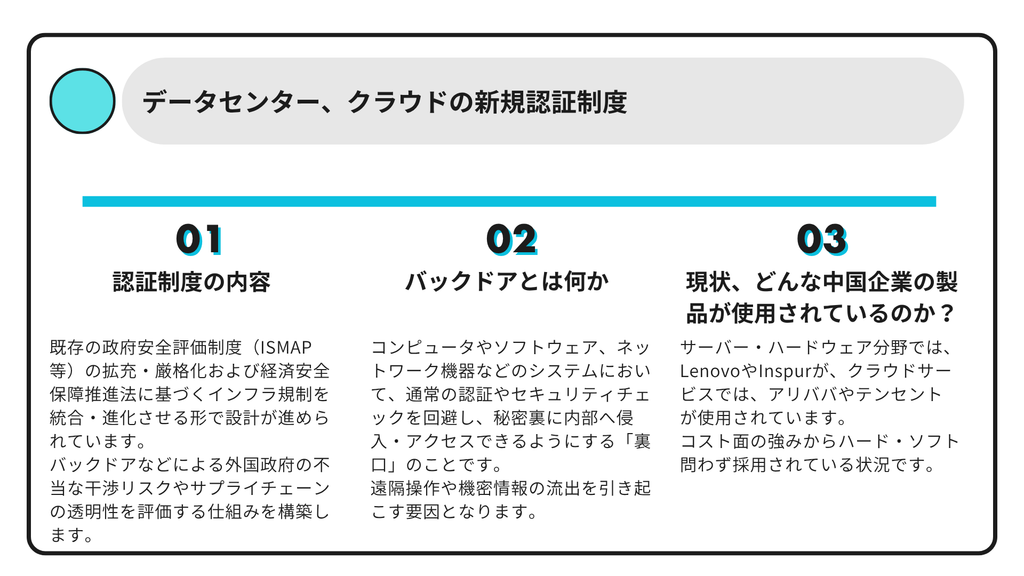
日本政府はデータセンター(DC)やクラウドサービスの安全性に関する認証制度の導入を検討しています。
近年、サイバー攻撃の高度化や、国家を背景とした情報漏洩リスクが深刻な課題となっています。
特に中国やロシアなどの権威主義国家においては、国内企業に対して政府の情報収集活動への協力を法的に義務付ける規定(例:中国の「国家情報法」など)があるため、資本やサプライチェーンがそれらの国に繋がっている場合、知らぬ間に機微データが国外に吸い出されるリスクが指摘されてきました。
認証制度には、サプライチェーンの透明性、サイバーインシデントへの耐性などが盛り込まれます。これにより、特定の国(中国やロシアなど)の法制度や影響下にある企業のサービスやハードウェアは、基準を満たすのが難しくなり、結果として市場から事実上排除される形になります。
どのような認証制度となる予定なのか
政府が導入を目指すデータセンター(DC)やクラウドの安全認証制度は、主に既存の政府安全評価制度(ISMAP等)の拡充・厳格化および経済安全保障推進法に基づくインフラ規制を統合・進化させる形で設計が進められています。
単なる技術的なセキュリティ評価にとどまらず、「資本・組織のガバナンス」や「データの所在(データ主権)」までを総合的に評価・認証する仕組みとなる予定です。
1. 認証制度の主な評価軸(要件予定)
- 資本・サプライチェーンの透明性(外国リスクの排除)
- 運営会社やその親会社の資本構成・役員の国籍・支配関係の開示を義務化。
- 外国政府(特に国家情報法等を持ち、民間企業にデータ提出を命じられる国)による不当な干渉やデータ開示命令を受けるリスクがないかを審査。
- 使用するサーバーやネットワーク機器、ソフトウェアの供給網(サプライチェーン)において、バックドア(仕掛け)のリスクがないかを検査。
- データ主権の担保(ソブリンクラウド要件)
- 暗号化キーの管理権限を含め、データが国内で管理・運用されているかを検証。
- システムの保守・運用・監査を行うスタッフの拠点やアクセス権限を制限し、国外からの不正アクセスや遠隔操作を防止。
- サイバーレジリエンスと技術的安全性
- 従来のセキュリティ評価(暗号化、アクセス管理、脆弱性対策など)に加え、サプライチェーン攻撃やゼロデイ攻撃に対処できる監視体制(SOC等)の設置を要求。
2. 制度の適用範囲と運用の流れ
| 区分 | 運用のイメージ |
|---|---|
| 評価・認証機関 | 国(デジタル庁、経済産業省、内閣官房サイバーセキュリティセンター(NISC)等)や指定評価機関が厳格に審査・認定 |
| 政府・自治体 | ガバメントクラウドや公共基盤として、認証を取得した「認定事業者(ホワイトリスト)」からの調達を必須化 |
| 金融・医療・特定インフラ | 重要データを扱う指定事業者(銀行、病院、電力・通信事業者等)に対し、認証サービスの使用をガイドラインや業界規制で推奨・義務化 |
3. 既存制度(ISMAP)からの進化
これまで政府調達で使われてきた「ISMAP(政府情報システムのためのセキュリティ評価制度)」は、主に技術的な管理策を中心としていました。
今回の新しい枠組みでは、ISMAPなどの仕組みをベースにしつつ、「経済安全保障(資本・国籍・法域リスク)」の観点を組み込んだ「ISMAP-LI(ローカル/ソブリン要件)」のような上位・派生枠組みや、新たな指定制度として厳密化される見通しです。
これにより、技術要件はクリアしていても、資本・法的リスクで懸念のある外国系ベンダー(中国・ロシア系等)は認証取得が困難になります。
国が資本構成や技術的セキュリティ、国内データ管理等を審査・認証する制度です。技術面だけでなく、バックドアなどによる外国政府の不当な干渉リスクやサプライチェーンの透明性を評価し、信頼できる事業者を選定します。
バックドアとは何か
バックドア(Backdoor)とは、コンピュータやソフトウェア、ネットワーク機器などのシステムにおいて、通常の認証やセキュリティチェックを回避し、秘密裏に内部へ侵入・アクセスできるようにする「裏口」のことです。
主な特徴とタイプ
- ソフトウェア型 / ファームウェア型
- OSやアプリケーション、機器の制御プログラムの中に、開発者や第三者が意図的に仕込むコードです。外見や表面的な動作は正常であっても、特定の通信やコマンドによって、遠隔操作やデータの不正抽出が可能になります。
- ハードウェア型
- 半導体チップやマザーボードの回路レベル、あるいは部品そのものに物理的に組み込まれる不正な仕組みです。製造段階やサプライチェーン(流通)の途中で仕込まれることが多く、ソフトウェアのセキュリティ検査だけでは発見しにくいという特徴があります。
なぜ脅威となるのか
通常のセキュリティ対策(ファイアウォールや厳格なアクセス権限など)をすべてすり抜けて侵入を許してしまうため、「気づかないうちに機密情報が国外へ送信される」「重要インフラが遠隔からシャットダウン・乗っ取りされる」といった深刻なリスクをもたらします。
政府が検討している新しい認証制度では、単に技術的な脆弱性がないかだけでなく、「誰が設計・製造したハードウェア/ソフトウェアか」というサプライチェーン全体の透明性が厳しく審査されることになります。
正規の認証を回避し、システムの内部へ秘密裏に侵入・操作できるように仕掛けられた「裏口」のことです。ソフトウェアや半導体等に不正に組み込まれ、遠隔操作や機密情報の流出を引き起こす要因となります。
現状、どんな中国企業の製品、サービスが日本で使われているのか
現在、日本のデータセンターやサーバー(クラウド基盤を含む)分野では、以下のような中国企業の製品やサービスが利用されている実態があります。
1. サーバー・ハードウェア分野
- Lenovo(レノボ・Group)
- 利用状況: 米IBMのx86サーバー事業を買収した経緯もあり、日本国内の企業向け・データセンター用サーバー(ThinkSystemシリーズなど)で大きなシェアを持っています。官公庁や大手企業での導入実績も多数あります。
- Inspur(インスパー / 浪潮集団)
- 利用状況: 世界シェアトップクラスの中国大手サーバーベンダーです。AI・ディープラーニング用途に強みを持ち、日本国内の代理店を通じてクラウド事業者やデータセンターへ導入されています。
- Huawei(ファーウェイ / 華為技術)
- 利用状況: 日本のキャリア向け通信インフラ(5G等)からは順次排除が進みましたが、民間企業や特定のデータセンター向けに高効率な産業用サーバーやストレージ、電源管理設備(UPSなど)が採用されている事例が存在します。
2. クラウドサービス(プラットフォーム・インフラ)
- Alibaba Cloud(アリババクラウド)
- 利用状況: 日本国内(東京など)に自社のデータセンター拠点を複数設置し、サービスを展開しています。中国市場進出を目指す日本企業や、コストパフォーマンスを重視する企業のバックエンド基盤、また生成AI開発基盤として活用されています。
- Tencent Cloud(テンセントクラウド) / Baidu Cloud(バイドゥクラウド)
- 利用状況: 主にエンタメ系、ソーシャルゲーム、クロスボーダーEC(越境EC)などを扱う企業が、中国本土やアジア圏との低遅延接続を実現するために利用しています。
3. ネットワーク機器および周辺設備
- TP-Link / H3C
- 利用状況: スイッチングハブやルーターなどのネットワーク機器で高いコスト競争力を持ち、中小規模のデータセンターや企業内サーバールーム、Edge(拠点)システム等で利用されています。
- 空調機器・電源管理(UPSなど)
- 利用状況: データセンターの構築・運用コストを下げる目的で、中国メーカー(Huaweiのエネルギーソリューション部門等)のデータセンター用大型電源(UPS)や冷却システムが導入されているケースがあります。
日本のデータセンターや企業のIT基盤においては、コストパフォーマンスの高さから「Lenovo等のサーバー機器」や「Alibaba等のクラウド基盤」、さらにはネットワーク・電源周りのハードウェアを中心に広く使われているのが実状です。
今後は国の安全保障上のリスク評価に基づき、これら中国系ベンダーの機器やサービスを重要インフラや機密データを扱うシステムから代替・排除していく動き(ソブリンクラウド・国産基盤への移行など)が急速に進むことになります。
LenovoのサーバーやInspurのAI機器、Alibaba Cloudなどのクラウドサービスが中心です。ネットワーク機器やデータセンター向けの電源・空調機器等、コスト面の強みからハード・ソフト問わず採用されています。
コメント