この記事で分かること
PHPの脆弱性発見
世界中のウェブサイトで広く利用されているプログラミング言語「PHP」に極めて重大な脆弱性(通称:PHP2Shellなど)が発見され、世界規模のセキュリティ事案に発展しています。
OpenAIが、自社のAIモデル(「GPT-5.6 Sol」など)を活用して、PHPの致命的な脆弱性を特定したと発表しました。従来であれば専門家チームが数か月を要する解析を、AIを活用することでわずか1週間足らずで完了させたと言われています。
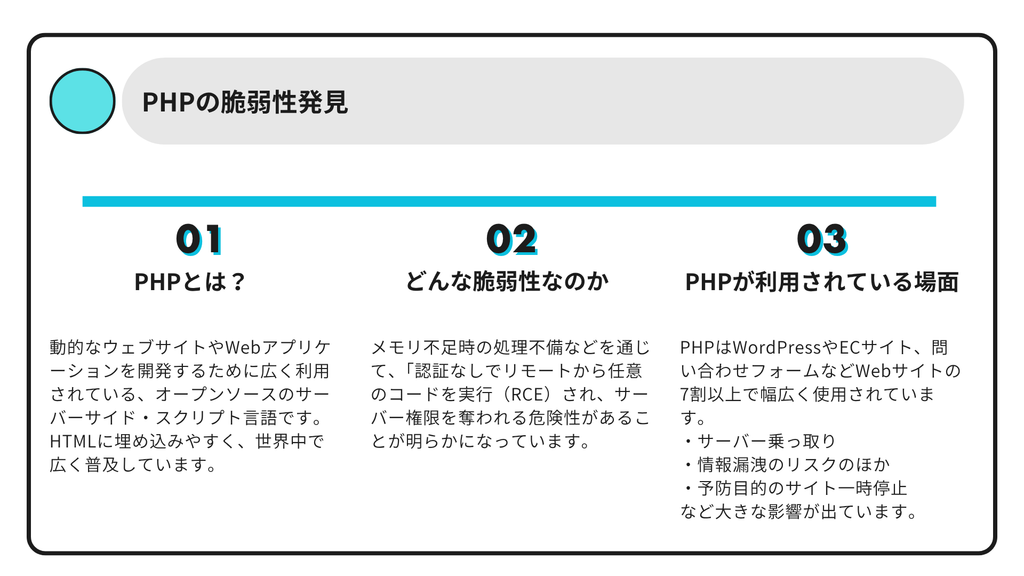
PHPとは何か
PHP(PHP: Hypertext Preprocessor)とは、動的なウェブサイトやWebアプリケーションを開発するために広く利用されている、オープンソースのサーバーサイド・スクリプト言語です。
主な特徴
- サーバーサイド言語:ユーザーのブラウザではなく、Webサーバー側でプログラムが実行され、処理結果として生成されたHTMLがブラウザに送られます。
- HTMLとの親和性が高い:HTMLファイルの中に直接PHPのコードを埋め込んで記述できるため、Webページに動的な要素(お問い合わせフォームやログイン機能など)を比較的簡単に組み込むことができます。
- データベースとの高い親和性:MySQLやPostgreSQLなどのデータベースと連携しやすく、データの保存や取得、表示を効率よく行えます。
- 圧倒的な普及率(WordPressなど):世界中のウェブサイトの約4割を占めるといわれるブログ・CMSプラットフォーム「WordPress」をはじめ、多くの主要なWebサービスやCMSがPHPを基盤として動いています。
- 学習しやすさと拡張性:文法が比較的シンプルでプログラミング初心者でも学びやすい一方、大規模な商業用システムやフレームワーク(Laravel、Symfonyなど)を用いた本格的な開発にも対応しています。
PHPは、動的なウェブサイトやWebアプリ開発に広く使われるサーバーサイド・スクリプト言語です。HTMLに埋め込みやすく、WordPressなどのCMSやデータベース連携に優れ、世界中で広く普及しています。
どんな脆弱性が見つかったのか
今回発見された脆弱性は、通称「PHP2Shell」と呼ばれ、2件の極めて深刻な欠陥(CVE-2026-109618 および CVE-2026-109619)から構成されています。
最大の問題は、「認証なしでリモートから任意のコードを実行(RCE)され、サーバー権限を奪われる危険性がある」点です。
発見された主な2つの欠陥
1. メモリ不足時の処理不備(CVE-2026-109618)
- 仕組み:リクエスト処理中にメモリ不足(OOM: Out of Memory)などの致命的エラーが発生した際、内部データの初期化や破棄が中途半端なまま中断されます。
- 危険性:破壊されたメモリ領域を後続の処理がそのまま利用してしまうことで、攻撃者が仕込んだ不正なコードが実行可能になります。
2. リクエスト境界を越えた状態の残留(CVE-2026-109619)
- 仕組み:PHPプロセス(ワーカー)がファイルアップロード処理やエラーログ出力などを処理した際、前のリクエストの内部状態が解放されずに残留します。
- 危険性:同じワーカープロセスが処理する次のリクエストへ古い状態が引き継がれ、メモリ参照が不正になることで乗っ取りが可能となります。
なぜ脅威なのか
アプリ側の対策(ログインや入力チェック)を通過してしまう
この欠陥の背景となるコード構造自体は数年前から存在していましたが、「再現や悪用が困難」と見なされて放置されていました。今回、AI(GPT-5.6 Solなど)を活用した高度なコード解析と実証により、非常に高い再現性を持つ危険な脆弱性であることが露呈しました。
長年コード内に潜んでいた「死角」
この脆弱性は、ウェブアプリのプログラム(PHPコード)が動き始める前の「PHPエンジンそのものの初期化・受信フェーズ」で発生します。そのため、認証機能や入力チェックなどのセキュリティ対策を一切迂回して攻撃が成立します。
PHPのエンジン初期化時に、メモリ不足や前リクエストの状態残留に起因する重大な不備が見つかりました。これにより、認証なしでリモートから任意のコードを実行(RCE)される深刻な危険性があります。
PHPはどんな場面で使用されているのか
PHPは、世界の多くのウェブサイトやCMS(WordPressなど)の基盤として広く普及しているため、多くの範囲で影響が見られます。
1. PHPが使用されている主な場面
PHPは、世界のWebサイトの7割以上で採用されているとされる、現代インターネットの基盤技術です。
- CMS(コンテンツ管理システム)
- WordPressなどのブログやWebメディア構築ツール
- オウンドメディア、企業のコーポレートサイト、自治体・官公庁の広報ページ
- ECサイト(ネットショップ)
- EC-CUBEなどのショッピングカートシステム
- 決済連携、在庫管理、注文処理を行うバックエンド
- Webサービス・会員制システム
- 問い合わせフォーム、会員ログイン機能、掲示板・SNS
- データベースと連動した情報参照・更新機能全般
2. 今回の脆弱性による主な影響
① 企業・サービス側の直接的な影響
- サーバーの不正乗っ取り・データ漏洩のリスク
- 対策を行わない場合、外部からの悪意あるコード実行により、顧客データや個人情報の閲覧・改ざん・漏洩のリスクが生じます。
- 予防措置による「サイト・機能の緊急停止」
- 被害防止や緊急修正作業(パッチ適用)のため、財務省をはじめとする官公庁や大手企業、ECサイトが一時的にサイトを公開停止や緊急メンテナンスにする事態が発生しています。
② 一般ユーザー(利用者)側の影響
- Webサービスの利用不可・制限
- 買い物ができない、オンライン手続きが完了しない、必要な情報の閲覧ができないといった一時的な利便性の低下が起きています。
PHPはWordPressやECサイト、問い合わせフォームなどWebサイトの7割以上で幅広く使用されています。今回の欠陥により、サーバー乗っ取りや情報漏洩のリスクのほか、予防目的のサイト一時停止が世界中で多発しています。
コメント